

De cyberaanvallen op Albert Heijn, hoe kijk jij als hoogleraar risicomanagement daarnaar?
‘We zien dit soort aanvallen steeds vaker bij bedrijven, universiteiten en ziekenhuizen. De cyberaanval op Albert Heijn verbaast me niet, al had ik het natuurlijk niet kunnen voorspellen. Denk ook aan de aanvallen op Odido, Canvas, Chipsoft en TU Eindhoven. We moeten hiermee leren omgaan, want het is de vraag waar de volgende hack plaatsvindt. Wat er bij Albert Heijn gebeurt, laat zien wat we vaker kunnen verwachten.
Voor hackers is het met AI makkelijker om op grote schaal cyberaanvallen uit te voeren. Dat maakt het ook beangstigender. Met hulp van AI kunnen aanvallers bijvoorbeeld duizenden agents inzetten die gecoördineerd naar kwetsbaarheden in systemen zoeken.’
Wat zegt zo'n aanval bij grote bedrijven die afhankelijk zijn van digitale systemen?
‘Digitale systemen bevatten waardevolle informatie en trekken daarom hackers aan, bijvoorbeeld om losgeld te eisen, zoals we bij Odido zagen. Een cyberaanval kan bedrijven veel geld kosten en hun dagelijkse werkzaamheden verstoren. Ook Albert Heijn ondervindt daarvan de gevolgen. Tegelijkertijd moeten we de impact in perspectief plaatsen. Er zijn namelijk geen doden gevallen en mensen kunnen voor hun boodschappen bij andere supermarkten terecht.
Dat verandert als aanvallers meerdere supermarktketens tegelijk treffen of als bijvoorbeeld de stroom uitvalt. Dan ontstaat Single point failures, oftewel het stilvallen van een heel systeem. Als het internet, de voedselvoorziening of de stroomvoorziening uitvalt, heb je namelijk geen ander alternatief waar je op terug kan vallen. Als belangrijke voorzieningen uitvallen, is dat desastreus voor de hele maatschappij.’
Kunnen bedrijven zich nog wel volledig beschermen tegen cyberaanvallen?
‘Geen systeem is honderd procent waterdicht. Het is duidelijk dat het daarom nog beter moet. Op de UT hebben we tweestapsverificatie en securitytraining. Het kost tijd en is niet altijd leuk om uit te voeren, maar wel erg belangrijk bij het beperken van risico’s. Het zijn de mensen binnen een bedrijf die de zwakke plek vormen. Denk aan phishing. Eén verkeerde klik kan aanvallers soms toegang geven tot systemen.’
De UT kreeg afgelopen mei te maken met een Canvas-hack. Wat kan de UT van zo'n incident leren?
‘De UT kan beter nadenken over plan B. Kunnen we bijvoorbeeld snel een fysiek rooster maken als Canvas opnieuw uitvalt? Daarnaast zou het goed zijn als de UT het gebruik van password managers stimuleert en actief ondersteunt. Deze slaan wachtwoorden veilig op en genereren sterke, unieke wachtwoorden voor elk account. Hierdoor neemt het risico op wachtwoorddiefstal en misbruik van accounts af. De UT kan hier actiever op inzetten.
Toch mogen we ook waarderen wat goed gaat. We vinden het vaak normaal dat alles werkt en soepel verloopt. Maar systemen vallen soms nou eenmaal uit. Tegelijk moeten we er meer aandacht aan besteden en accepteren dat een systeem niet altijd werkt.’
Dinsdagavond houd je een lezing bij Studium Generale over crisisvoorbereiding. Wat ga je vertellen?
‘Samen met Michel Dückers, hoogleraar crisis, veiligheid en gezondheid in Groningen, laat ik het publiek kennismaken met risicodenken. We bespreken onder meer cyberdreigingen en crisismanagement. Hoe brengen we risico’s in kaart? Waarom hebben we noodpakketten nodig? Wat hoort daarin? En bereiden we ons daar voldoende mee voor of is het te overdreven?
Ik laat ook zien wat mensen zelf kunnen doen om risico’s te beperken. Misschien heb je al maanden een noodpakket in huis, maar heb je eigenlijk de radio wel getest en op de juiste frequentie ingesteld?’
Komen actuele onderwerpen, zoals de cyberaanval op Albert Heijn, ook aan bod?
‘Zeker. We bespreken actuele ontwikkelingen, waaronder de cyberaanvallen bij Albert Heijn, Canvas en Odido. We bereiden deze lezing samen met Studium Generale al maanden voor. Juist de actualiteit maakt het onderwerp urgent en leerzaam. Daarom wilden we niet nog een jaar wachten met deze lezing.’
Zijn we als samenleving voldoende voorbereid op een grote digitale crisis?
‘Ik denk dat Nederland zich onvoldoende voorbereidt. We moeten meer actie ondernemen en het onderwerp meer aandacht geven. Iedereen moet beseffen hoe afhankelijk we zijn van onze infrastructuur, van internet en elektriciteit. Valt een van die voorzieningen uit, dan kan dat grote gevolgen hebben. We moeten niet achteroverleunen en denken: dat overkomt mij niet. Dit is aan de orde van de dag. Iedereen moet aan de bak.’
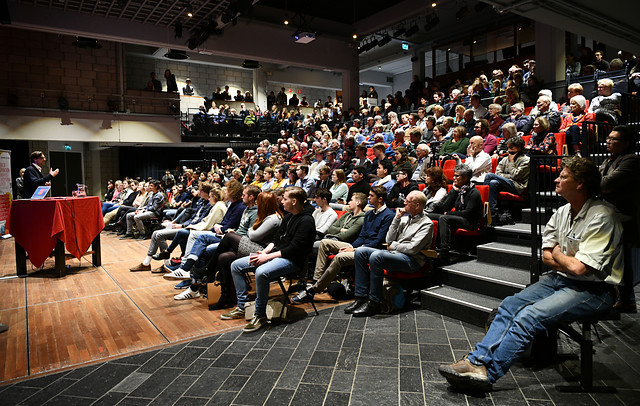
De lezing Klaar voor de crisis: paraatheid of paranoia? begint dinsdagavond om 19.30 uur in het Amphitheater.